顯示具有 IT 標籤的文章。 顯示所有文章

2014年6月24日 星期二

轟炸 DNS 最「難攪」

專訪 Popvote 網絡大戰背後: 轟炸 DNS 最「難攪」

一次民間公投令 DDoS 攻擊成為全港話題,也令更多人關心黑客攻擊的威脅。事件中很多人關心攻擊規模和來源地,但其實黑客攻擊 DNS 域名系統的手法,才是危險和值得關心的。今次我們專訪了專業資訊保安協會外務副主席范健文,淺談一下是次攻擊對防範 DDoS 的一些保安啟示。
unwire001
攻擊對象不限目標本身
針對是次民間公投的 DDoS 攻擊,不僅成為香港報章的頭條新聞,甚至更登上外國報章,成為中外關心的事件。事件中最注目的包括高達每秒 300Gb 的極大攻擊流量,與及外國廠商 Cloudflare 如何阻擋這史無前例的 DDoS 攻擊,但其實黑客針對 DNS 域名來攻擊的手法才是最值得公眾和 IT 保安從業員關心的。
據港大民研透露,PopVote 投票系統最初是由 Amazon Web Service、CloudFlare 和 UDomain 共同提供服務。但在服務啟用 30 小時後就遭到攻擊,紀錄顯示,AWS 的 DNS 在 20 小時內收到超過 100 億次查詢,而 CloudFlare 和 UDomain 亦分別受到每秒 75Gb、10Gb 的 DDoS 攻擊。
popvote622Webbanner_popvote

DNS 成防禦 DDoS 軟肋
結果導致 AWS 停止為 PopVote 提供 DNS 服務,UDomain 亦退出了服務。其後雖然 CloudFlare 啟動防護,成功阻截 DDoS 訪問,也成為各大報章追訪的對象,但黑客後來改變攻擊計劃,改為向「.hk」的域名系統埋手,試圖癱瘓整個 .hk 系統,從而令全港網站跟公投系統一齊停止運作,幸好最終未能得逞。
從 IT 保安角度,保護 IP 可以防止黑客直接向「本體」攻擊,因為域名其實可以隨便改,只要指向回你的 IP 就能提供服務。但問題是一般網民上網,記著的是你的網址而不是 IP,域名受到影響雖然不會令本體受到攻擊,但卻能令網民無法用域名連到你的網站,就結果而言其實黑客已經攻擊成功。雖然 .hk 系統能夠保著不失,但這卻帶出問題:DNS 域名系統是否防範黑客攻擊的軟肋?

DDoS 攻擊 DNS 日趨主流
域名解析服務(DNS)是網路基礎的重要部分,負責將大家日常認識的網址,和真正在背後的 IP 地址之間做轉譯。只要是需要用上域名的服務都會跟 DNS 有關,由網站到電郵,以至企業軟件和雲端服務都會用上。據 Infoblox 於 2011 年報告,單一台智能手機在日常使用時已會產生每秒 20 至 30 次 DNS 查詢,DNS 服務通訊量是以往的 20 倍。
由於 DNS 的重要性愈來愈高,因此也逐漸成為黑客瞄準的攻擊對象。據調查顯示,2013 年全球 DNS 攻擊事件比 2012 年提升 200% 以上,其中 DNS 型態的 DDoS 攻擊、DNS 偽冒嫁接、DNS 弱點利用為主要類型。由於大多數機構對 DNS 系統的安全防護比較少,因此成為網絡防禦的軟肋所在,一旦 DNS 發生問題時的嚴重等級及影響範圍都極為劇烈。

濫用 DNS 作攻擊跳板
雲端服務供應商 Radware 為 DNS 攻擊分為 4 大類。第一種是基本洪水攻擊,透過送出許多 DNS 請求到 DNS 伺服器,以耗盡伺服器的網域名稱解析器及快取資料庫資源。第二種是遞迴式洪水攻擊(Reflective DNS Flood),攻擊者會對 DNS 伺服器送出不存在 DNS 快取資料的網域名稱解析請求,從而增加 DNS 伺服器與網路頻寬的負荷。
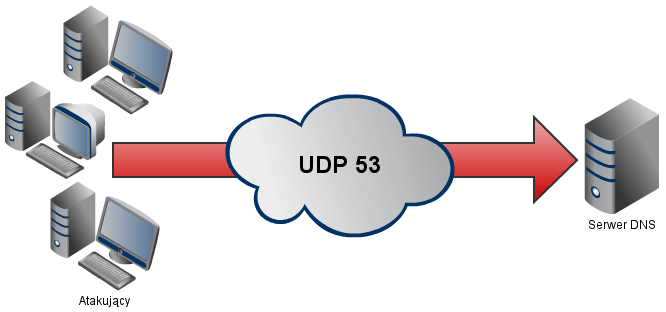
第三種是垃圾洪水攻擊(Garbage Flood),利用 53 埠對 DNS 伺服器發出大量封包,進而塞爆伺服器對外的網路連線,讓 DNS 名稱解析器疲於奔命無法服務正常查詢請求。據 Arbor Networks 全球 2013 年度基礎架構安全報告,發現有 10% 的 DDoS 大量攻擊是來自 UDP 53 埠,僅次於最常被攻擊的 HTTP 網站服務所採用的 80 埠(29%)。
garbage_dns_flood

放大攻擊提高破壞力
還有一種現在更流行的折射式洪水攻擊(Distributed Reflection DNS Flood),只需有限資源便能攻擊,而且不需自行架設的 DNS 伺服器,就足以產生巨大的網路流量。去年 3 月反垃圾郵件組織 Spamhaus 就是被黑客以這方式攻擊,產生高達每秒 300Gb 的網路攻擊流量。
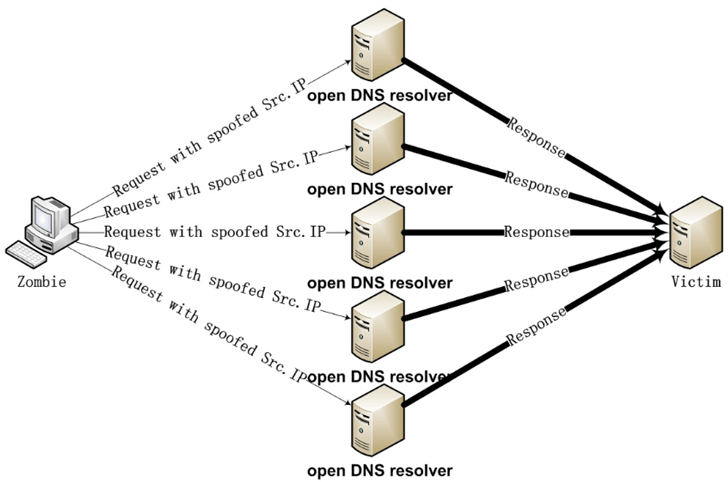
而黑客在發動 DNS 折射式洪水攻擊時,更會同時運用放大攻擊(Amplification Attack)的手法來加強破壞力。黑客會利用開放查詢的 DNS 服務器作為放大器,透過向 DNS 服務器發送大量的垃圾 DNS 查詢,從而向攻擊目標反射回覆。由於查詢和回覆的封包內容不對稱,向目標反射的封包會有放大效果,按不同攻擊方式可有多達 3 倍,甚至 100 倍的放大效果。

垃圾 DNS 解析請求癱瘓系統
而是次 PopVote 受到的攻擊,就有很大部分來自 DNS 的 DDoS 攻擊。就專業資訊保安協會外務副主席范健文理解,攻擊的最大流量都是來自 DNS 層面,針對 HTTP 等埠的攻擊其實很少。他指出,現在黑客攻擊未必會著眼在攻擊本體,把 DNS 弄死已足夠令服務停止運作。
「其實在 PopVote 停止運作時,你用 IP 直接連上網站是完全無問題,很暢順的。因為問題不在於本體,而是 DNS 受到騷擾。黑客透過向 DNS 發送垃圾 DNS 查詢,送出不存在的 DNS 快取資料的網域名稱解析請求,大量的回覆增加了 DNS 伺服器與網路頻寬的負荷,最終導致服務中斷。」他說。
舉個例子,受到黑客控制的僵屍電腦會向本身使用的DNS 服務器發出一些隨意生成的PopVote DNS 請求,例如 xyz.popvote.hk、abc.popvote.hk 等。縱使DNS 服務器已經有快取資料(Cache),但由於沒有這些不存在的域名紀錄,於是便會將解析請求轉到 .hk root 服務器 。而這些請求當然也是沒有答案,於是便產生了極大的流量回流到 PopVote 網站。
dns-amp-pic-3

攻擊非常聰明也極難阻擋
范健文表示,由於這些流量都是從正常來源而來,不能透過簡單過濾 IP 的方式來阻擋,因此才會那麼難以防禦。是次攻擊中,PopVote 本打算採用 AWS 的 Anycast DNS 服務來加強穩定性,而 AWS 亦因此收到多達 100 億次 DNS 查詢,為了不影響其他客戶的服務,最終只能退出戰線。
他坦承這種攻擊非常聰明也極難阻擋,而這也顯示到目前 DNS 網路服務相當脆弱,成為防禦 DDoS 的最大軟肋。一般網民可以透過使用 OpenDNS 來避免 DNS 遭到綁架,但在服務提供者層面而言無太多方法可以做到,最低限度目前是如此。
可以預見的是,利用 DNS 作為 DDoS 攻擊跳板的事件,未來將會不斷發生,而且遭遇的頻率將愈來愈頻繁。不僅 IT 保安從業員必須正視這方面的威脅,而業界和政府機構亦應加強在 DNS 解析上的改革工作。

***新 unwire.pro 網站是 unwire.hk 的企業版,按下方 Like 每天送企業及職場資訊

2014年5月14日 星期三

大誤解! 99% 絕不算可靠 – 機構採購 IT 服務 4 大重點

大誤解! 99% 絕不算可靠 – 機構採購 IT 服務 4 大重點
最近有關香港應否向中國買電的新聞成為網絡熱話,早前政府更公開宣稱內地供電服務可用度高達 99%,可以信賴。其實「服務可用度」是機構選擇 IT 服務時必須留意的重點,99% 看似很高,但全年 1% 的時間即等同 3.65 日會停止服務,實際上是完全不能接受的水平。今次就探討一下,機構在採購服務時應該留意服務可用度的四大重點。
香港電燈和中華電力公司都符合 99.999% 可用度的標準。

一、愈多 9 字愈可靠
近年愈來愈多機構採用雲端 IT 服務,但在選擇時除了要看價錢和功能,服務水平也是關鍵。服務水平協議(SLA)是每家 IT 服務廠商都一定會向客戶提供的,它代表了廠商對提供的服務,在有效性、可用性、可靠性等不同層面上對客戶的承諾。
服務使用可用度(Operational Availability)即代表該服務全年承諾,可使用而不會因其他原因而意外中斷的時間,具體衡量指標就是 9 字的多寡。99% 看似是很高的數字,但來到服務可用度層面的話便是很低的數字。全年 365 日的 1% 即是 3.65 日,99% 的可用度幾乎是沒人會採用的服務水平。
目前服務協議必須達到起碼 3 個 9,即 99.9% 水平,停機造成大部分用戶無法使用的時間,全年合計不超過 8 小時 46 分鐘才有市場價值。優質服務供應商就以 4 個 9 (99.99%),約為不多於 53 分鐘標榜,而來到 Google 這種水平的服務供應商就標榜達到 5 個 9,即 99.999% 的標準,全年停機時間只有 5 分鐘 15 秒。這個故障時間對用戶而言近乎感受不到,這才是稱得上是「可靠」的數字。
Google 標榜達到 5 個 9,即 99.999% 的標準,全年停機時間只有 5 分鐘 15 秒。

二、重要基建必須有 5 個 9
對於重要基礎設施,例如關乎國計民生的行業服務,例如食水、電源、電訊服務、銀行服務等, 5 個 9 是最低限度的標準。但就像玩 RPG 遊戲一樣,Level 愈高便需要愈多的經驗值一樣,小數點後每加一個 9 字,不代表只是進步一點點,說是進步了十倍也不為過,同時背後需要投資的時間、金錢更是倍增。
根據香港電燈和中華電力公司提供的資料,香港兩家電力公司都符合 99.999% 可用度的標準。而數據中心服務一般都承諾達到或接近 99.99% 水平才稱得上優質。要達到這水平的級別,就要看很多方面配合,例如必須有多路的電源接入、必須有能支持至少 5 小時的儲電設備、必須有獨立的發電設備、所有設備和線路冗餘備份等,而且這只是部分重點而已。
根據香港電燈公司網站資料,該公司達 99.999% 可用度標準。

三、木桶原則判定標準
由於涉及很多標準要求,如果只有單一項目達到水平是不足夠的,要所有要求都符合標準,才能稱得上是 4 或 5 個 9 的服務水平。而判定方式也不是學校打分數,是不能用平均分、中位數來計算的,必須遵從「木桶原則」,以最低可用性的部分為標準。
所謂「木桶原則」,請想像成一個由長短不一的木板組成的木桶。木桶的最大容量並不取決於桶壁上最高的那塊木塊,而是看最短那塊木板高度,因為再倒水進去也只會漏出來而已。只要這個木桶裡有一塊不夠高度,木桶裡的水就不可能是滿的。
任何服務的可用性都是需要付出代價才能保證,因此 5 個 9 的服務可用性需要付出的代價和挑戰是很大的,高服務可用度背後不僅代表器材質量良好,也代表著不斷檢修和維護的努力,因此服務可用度是衡量服務水平的重要指標。
「木桶原則」著眼在服務的弱點上,是為了提高整體服務水準。

四、服務水平靠 ISO 認證
機構在採購服務時一定要考慮服務可用度。但問題是這數字是如何得出?當然不會是由廠商自行判估或吹噓,這不僅涉及新立的《商品說明條例》,更可能涉及商業欺詐的嫌疑。目前最具權威的認證當然屬國際標準化組織的 ISO 標準認證,而在 IT 服務範疇則屬 ISO 20000 認證。
ISO 20000前身為BS 15000標準,著重透過「IT 服務標準化」來管理 IT 問題,再依據服務水準協議(SLA)進行計畫、推行和監控,並強調與客戶的溝通。ISO 20000 包含兩個部分,ISO 20000-1 是一個正式的驗證規範與要求,界定組織向客戶提供品質合格、管理良好的服務的相關要求;ISO 20000-2 是一個行為準則,其描述 ISO 20000-1 範圍內的服務管理程序的最佳實務。
技術方面不詳述。簡單而言,服務供應商宣稱的服務可用度,必須得到 ISO 標準認證才能值得信賴。順帶一提,資訊安全相關服務有另一套 ISO 27000 的標準,如果機構有意採購雲端服務的話,最好同時確認服務供應者俱備兩項標準才能放心。
至於以電力公司為對象的 ISO 標準,主要為一般人熟知的 ISO 9000 品質管理認證。除此之外,發電廠相關的標準還有電錶等儀器的 ISO 9001品質管理、對環境保護規限的 ISO 14001、溫室氣體管理的 ISO 14064 等。

***新的 unwire.pro 網站是 unwire.hk 的企業版本,按下方 Like 鍵每天送上企業及職場資訊。

2013年10月16日 星期三

2013年10月11日 星期五

free vpn - flyvpn

free vpn
http://www.flyvpn.com/

Welcome to Free VPN service of FlyVPN

  • Free trial VPN accounts are for evaluation and emergency use. Users with same IP address can use these accounts 3 times per day
  • Online time for free trial VPN accounts is limited to 20 minutes. When the time limit is reached, please wait for 5 minutes to reconnect
  • VPN ProtocolPPTP, L2TP/IPSec, OpenVPN
    PlatformWindows, iPhone,iPad, Mac OS X, Android, Linux

Tip: if the number of trial users reaches the limit, you may not connect to free trial servers. You can try to reconnect later, or upgrade to Premium Account
Free trial VPN account can use some of our VPN servers in USA, Korea, China, Japan, Hongkong, Malaysia, Singapore, Taiwan, Indonesia, Thailand, Vietnam, Philippines, India, UK(Britain), Germany, Spain, Russia, France, Turkey, Australia, New Zealand, Canada, Argentina, Egypt, Mexico, Brazil

2013年10月4日 星期五

Logicmail with hotmail or gmail

http://logicmail.org/ota

http://www.logicmail.org/wiki/setup20

Hotmail:
Incoming:

server: pop3.live.com
port: 995
Use secure connection: SSL
Username: xxxxxxxxx@msn.com
Password: **********
Outgoing:
server: smtp.live.com
port:25
Authentication: plain
username: xxxxxxxxx@msn.com
password: **********
connection method: wifi only
use wifi if available: checked

Gmail:
Incoming

server: imap.gmail.com
use secure connection: ssl
port: 993
username: xxxxxxxxxxxxx@gmail.com
password: ***********
Outgoing
server: smtp.gmail.com
use secure connection: ssl
port: 465
authentication: login
username: xxxxxxxxxxx@gmail.com
password: **********
connection method: wifi only
use wifi if available: checked

---------------
1) Google "Logicmail", download and install it. (From Sourceforge.net)

2) Enable IMAP in Gmail:

- Sign in to Gmail.
- Click Settings at the top of any Gmail page.
- Click Forwarding and POP/IMAP.
- Select Enable IMAP.
- Configure your IMAP client and click Save Changes.

3) Open Logicmail in BB and configure settings like that: (For gmail accounts)

Protocol: IMAP
Incoming server: imap.gmail.com
SSL - checked
Port: 993
Use MDS Proxy - not checked

Outgoing
Server: smtp.gmail.com
SSL - checked
Port: 465
Authentication: Plain
Use MDS Proxy - not checked

4) Open LogicMail - Global settings and check Wifi mode: Always

5) Check BB Wi-Fi mode is connected.
----------------------
yahoo
Incoming server
IMAP (for POP connection unable in Options (up on the right corner on the screen) POP + forward). 
imap.mail.yahoo.com
secure connection SSL
Port:993 (it can be 995 but I think it appears automatically)

Outgoing server (SMTP)
smtp.mail.yahoo.com
Port:465
Authentication Plain
Connection method: Auto
-----
http://www.tiggit.com/download/

2013年10月3日 星期四

blackberry

LogicMail 2.0 IMAP/POP3 Email Client (woks without BIS)

home wireless

Node A Cisco E3200
Node B Buffalo G54

update 20131003
1) test wireless speed for Dlink6789
2) change name for Dlink5678 to Dlink6789
3) change name for Dlink6789 back to Dlink5678
4) change sec on Dlink5678 WPA/WPA2 AES

6789
d7.81 u14.51
5678
d5.33 u4.04
d3.85 u4.44

change to
5678
d9.23 u14.80
6789
d4.64 u4.32
lan
d5.61 u16.22
d8.09 u12.87

Using WDS Dlink6789 for roaming and Dlink5678 for primary wireless
WDS require to have WPA and G only
WDS having 5-7% package loss from VPN to node B. will consider change to wireless bridge.
------------------ 20131003
current
Node A dlink6789wds + virtual dlink5678
Node B dlink6789wds

new
Node A change to AP mode only Dlink5678
Node B wireless client 5678 + virtual wireless 6789

1 Node B client mode 5678
2 Node B add virtual wireless 5678_t
3
5678

6789

2013年9月25日 星期三

Backup exec

Backup exec stop and start
http://www.symantec.com/business/support/index?page=content&id=TECH10979

1. Click Start | Run, type CMD, and click OK
 
2. Type cd C:\Program Files\Symantec\Backup Exec\

3. Type bemcmd -o503 (Figure 1 and Figure 2)

a. If all services have stopped successfully, the response will be Return value 1

b. If  there is a problem stopping the services, the response will be Return value 0

4. To start all services for Backup Exec, type bemcmd -o502

a. If all services have started successfully, the response will be Return value 1

b. If there is a problem starting the services, the response will be Return value 0

Note: A return value of -1 indicates an error running the command.

Bloomberg

Bloomberg acc
rcmhk.bloomberg

---
if no bunit
mobi -5 - create token key

---
re- register bunit
ba <enter>  ( it's require to call bloomberg support to reset the bunit)

--web login
https://bba.bloomberg.net/default/auth/login.aspx

polycom

polycom

http://support.polycom.com/PolycomService/support/us/support/documentation/video_test_numbers.html

Jap
61.197.225.89
140.242.46.49

VC self test site - it can test vc in/out, audio and video

71.14.2.157
more info
http://vtctest.pointsofdata.com/

Tomato OpenVPN setting

Tomato OpenVPN setting
http://www.mobile01.com/topicdetail.php?f=110&t=1987934&p=1

--------------------
create new connection. vpn files and crt (crt, csr and key). check vars.bat
1) run cmd in admin mode . go to C:\Program Files\OpenVPN\easy-rsa\vars
2) type build-key xxxx (cert file name). it will generate in keys folder.
3) change the Common Name and Name to xxxx 
4) copy the group crt into config folder
5) double check ovpn file. make sure using

-------------
注意事項:
1.用 Static key,一個VPN Sever只能允許一個VPN Client連接,詳情請參閱官方網站的說明.
當第二個Client端連線到Server時,會導致第一個Client端與Server的VPN連線斷開,
等第二個Client端與Server的VPN連線斷開時,第一個Client端與Server的VPN才能恢復連線.


2.要使用一個Server多個Clients,請將VPN Server的Authorization Mode改為TLS.

3.若想建立三地的VPN,但又嫌Authorization Mode使用TLS太麻煩,仍想使用Static Key,
則可採用開2個VPN Server的方式解決,但注意需將Port錯開,
例:VPN Server1 Port=1194、VPN Server2 Port=1196,
否則你將無法同時開啟2個VPN Server的服務.

在Authorization Mode="TLS"時,
製作加密用的憑證及金鑰(共6組)

1.Certificate Authority(ca.crt)
2.Server Certificate(server.crt)
3.Server Key(server.key)
4.Diffie Hellman parameters(dh1024.pem)
5.Client Certificate(client.crt)
6.Client Key(client.key)


-------------
手機client.ovpn
client
dev tun
remote X.X.X.X 443
proto tcp
comp-lzo
redirect-gateway

<ca>
WordPad開啟ca.crt,然後將文字複製至此
</ca>

<cert>
WordPad開啟client.crt,然後將文字複製至此
</cert>

<key>
WordPad開啟client.key,然後將文字複製至此
</key>